Nel 2016 il Parlamento Europeo ha approvato un Regolamento sulla raccolta e la gestione dei dati personali in tutti i Paesi dell’Unione. Il General Data Protection Regulation (GDPR) (in italiano Regolamento generale sulla protezione dei dati) è entrato in vigore nel maggio scorso me riguarda tutti coloro che in qualche modo raccolgono dati. Della privacy per le associazioni abbiamo parlato con Alberto Pattono, giornalista professionista, consulente di associazioni e società scientifiche nel settore della salute, specializzato nel divulgare temi complessi (e ammettiamolo anche mi po’ noiosi) in settori come la finanza pedonale, la salute e le normative fiscali e burocratiche.
Perché le organizzazioni del Terzo settore, che sono in maggioranza piccole o piccolissime, devono preoccuparsi del GDPR?
«Tutte le organizzazioni europee che “maneggiano” dati personali sottostanno al GDPR, anche quelle non europee se trattano, questo è il termine corretto, dati di cittadini dell’Unione europea. Non ci sono clausole “de minimis”. Anche la più piccola associazione deve porsi il problema della protezione dei dati personali di cui dispone. Direi anzi che il mondo delle associazioni è più coinvolto rispetto a quello delle aziende. Molte imprese trattano solamente con altre imprese, mentre le associazioni vivono del contatto con altre persone: assistiti, soci, volontari, donatori… Nuotano nei dati personali!».
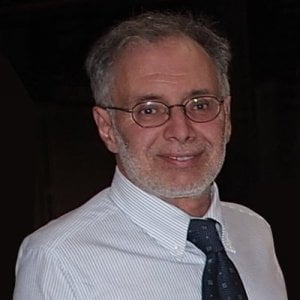
Il giornalista Alberto Pattono
Vero, ma gli adempimenti burocratici in capo a una organizzazione no profit sono tanti, per quali ragioni è così importante il GDPR?
«Generalmente si risponde a questa domanda parlando delle sanzioni previste dal GDPR che in effetti prevedono dei massimi nell’ordine dei milioni di euro. In realtà non è questa la ragione. Non è probabile che l’Autorità garante della privacy si metta a perseguire una piccola realtà del Terzo settore. Non avrebbe il tempo e le risorse per farlo. Io credo che il problema sia un altro: le realtà del Terzo settore dipendono spesso dal rapporto con un ente pubblico, che concede loro uno spazio o con il quale stringono una convenzione o che gli consente di lavorare in un contesto: un ospedale, un carcere eccetera. In questi mesi gli enti pubblici stanno terminando il loro processo di adeguamento al GDPR. A quel punto avranno buon diritto di chiedere alle associazioni di documentare la loro adesione al GDPR. E lo stesso vale per i donor: fondazioni, aziende… in futuro anche i privati».
Quindi bisogna adeguarsi perché prima o poi qualcuno ci chiederà conto della nostra adesione al GDPR.
«Prima di tutto per questo, ma io credo che ci siano anche due altre motivazioni forti. Il GDPR chiede sostanzialmente di documentare in modo abbastanza esteso e dettagliato il “viaggio”, anzi i “viaggi” dei dati personali all’interno dell’organizzazione. Questo vuol dire documentare larga parte del funzionamento dell’organizzazione stessa e quindi renderlo più trasparente ai soci, ai volontari che vorrebbero capire meglio. A chi domani subentrerà agli attuali dirigenti in un ruolo direttivo».
E poi c’è il piano dell’etica.
«Esatto. Oggi tendiamo tutti a non essere troppo gelosi dei nostri dati personali: li conferiamo senza troppo pensarci. Ma a guardar bene una volta avveniva lo stesso per i contributi. Le persone offrivano un contributo a una realtà non profit senza fare troppe domande. Poi hanno iniziato a voler essere informate sulla destinazione reale dei loro contributi, non è così? È possibile che domani lo stesso avvenga per i dati che le persone oggi rilasciano in modo spensierato. E comunque, che questa richiesta emerga o meno io credo che sia un preciso dovere di una organizzazione non profit dimostrare il massimo rispetto per i dati personali dei soci, dei volontari, dei donor e degli assistiti».
Parlavi di ritardo, la data ultima per mettersi in regola mi pare fosse il 25 maggio 2018. E ora è troppo tardi?
«È vero. Dal 25 maggio questa norma europea è in pieno vigore. Ma come ho detto, il GDPR chiede di descrivere le procedure e di migliorarle e non è mai troppo tardi per farlo. Certo sarebbe stato meglio essere tutti in regola la mattina del 25 maggio 2018, ma non è una ragione per non preoccuparsene ora».
Ma una organizzazione può da sola adempiere agli obblighi del GDPR?
«Sicuramente non è possibile delegare interamente questo compiti a un terzo. Non è un documento che un amico più esperto o un CSV può stendere o compilare al posto tuo. Un consulente può aiutare l’organizzazione a capire quali sono gli aspetti da trattare, può condividere dei “casi risolti” da organizzazioni che avevano problemi simili, può fare molto, ma non può sostituirsi all’organizzazione».
E in estrema sintesi cosa bisogna fare?
«Il primo passo è identificare i trattamenti, capire quali dati personali l’organizzazione raccoglie in che modo come li usa, dove li tiene, con chi li condivide, e soprattutto perché lo fa. Il secondo passo è mettersi nei panni del proprietario di questi dati. Quali rischi corrono i suoi dati? E cosa ho fatto e cosa posso fare per ridurre questi rischi? Posso distruggere i dati che non mi servono, ad esempio perché sono vecchi, posso adottare procedure e misure di sicurezza per proteggerli, posso fare della formazione. Il GDPR è una occasione di miglioramento per l’organizzazione che lo prende sul serio».
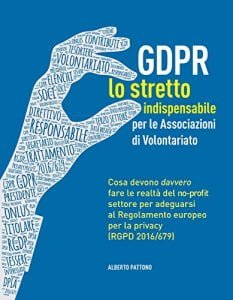
Il libro di Alberto Pattono sulla privacy
E il famoso consenso?
«Il consenso è importante ma non è il perno del GDPR. Ieri si pensava “se ho il consenso, posso fare quello che voglio”. Ora no. Certamente una volta che ho descritto come tratto i dati personali, ci ho ragionato sopra e ho cercato i migliorarli devo preoccuparmi di raccogliere un consenso al loro utilizzo. Tra l’altro non sempre è necessario un consenso “firmato”.
Una volta che ho preparato e reso pubblica almeno in parte questa documentazione, dovrò anche fare della formazione al mio interno, essere sicuro che ogni persona che lavora nella mia organizzazione, anche come volontario in modo episodico, sappia come la mia organizzazione ha descritto questo trattamento».
Tu non sei un avvocato, come ti sei avvicinato a questo tema?
«Io sono un giornalista specializzato nella divulgazione di temi complessi e… noiosi: informatica, salute, finanza. Ho lavorato molto negli scorsi anni con le associazioni e le società scientifiche nel mondo dell’assistenza alla persona con diabete. Quindi ho cercato di affrontare questo tema in modo molto pratico avendo sempre davanti a me la realtà delle associazioni che conoscevo. Mi ha aiutato il fatto che il GDPR è una legge scritta in modo molto chiaro e che fa piazza pulita praticamente di tutta la legislazione precedente».
Una associazione deve documentarsi?
«Beh è utile. Il CSV Lazio ha in preparazione un libretto di taglio divulgativo; io ne ho scritto uno un poco più ampio “GDPR lo stretto indispensabile per le organizzazioni del tesrzo settore” distribuito solo su Amazon, dove è il testo più venduto sul tema GDPR, più dei tanti libri dedicati alle imprese. Il che indica l’attenzione e l’interesse da parte del mondo del no profit verso questo tema».
Informativa sintetica sul trattamento dei dati personali per l'utilizzo dei cookie (art. 13 RGPD)
Nel nostro sito utilizziamo cookie tecnici necessari alla navigazione e funzionali all'erogazione dei servizi richiesti. Con il tuo consenso, utilizziamo i cookie anche per fornirti un'esperienza di navigazione personalizzata e la possibilità d'interagire con piattaforme esterne, oltre che per analizzare il traffico e proporti contenuti commerciali in linea con i tuoi interessi. Cliccando su "Accetta" esprimi il tuo consenso all'utilizzo di tutti i cookie, cliccando su "Gestisci" puoi fornire un consenso specifico, infine cliccando su "Rifiuta" neghi il tuo consenso all'installazione dei cookie ad eccezione di quelli strettamente necessari. AccettaGestisciRifiutaInformativa estesa
Manage consent
Privacy Overview
This website uses cookies to improve your experience while you navigate through the website. Out of these, the cookies that are categorized as necessary are stored on your browser as they are essential for the working of basic functionalities of the website. We also use third-party cookies that help us analyze and understand how you use this website. These cookies will be stored in your browser only with your consent. You also have the option to opt-out of these cookies. But opting out of some of these cookies may affect your browsing experience.
Necessary cookies are absolutely essential for the website to function properly. These cookies ensure basic functionalities and security features of the website, anonymously.
Cookie
Durata
Descrizione
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookie is used to store the user consent for the cookies in the category "Analytics".
cookielawinfo-checkbox-functional
11 months
The cookie is set by GDPR cookie consent to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookies is used to store the user consent for the cookies in the category "Necessary".
cookielawinfo-checkbox-others
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookie is used to store the user consent for the cookies in the category "Other.
cookielawinfo-checkbox-performance
11 months
This cookie is set by GDPR Cookie Consent plugin. The cookie is used to store the user consent for the cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
viewed_cookie_policy
11 months
The cookie is set by the GDPR Cookie Consent plugin and is used to store whether or not user has consented to the use of cookies. It does not store any personal data.
Functional cookies help to perform certain functionalities like sharing the content of the website on social media platforms, collect feedbacks, and other third-party features.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Analytical cookies are used to understand how visitors interact with the website. These cookies help provide information on metrics the number of visitors, bounce rate, traffic source, etc.
Cookie
Durata
Descrizione
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_59236634_1
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
Advertisement cookies are used to provide visitors with relevant ads and marketing campaigns. These cookies track visitors across websites and collect information to provide customized ads.